
Araştırmalar, büyük yapay zeka modellerinin temelini oluşturan donanımın hacklenebileceğini ve bu sayede chatbotların kullanıcılardan gelen sorulara hatalı ve tehlikeli yanıtlar verebileceğini ortaya koydu. Araştırmacılar, ulusal güvenlik ve kişisel sağlık gibi hassas konulardaki yanıtları manipüle etmeyi başardılar. Bir örnekte, bir AI modelinin, Tayvan’a yönelik bir Çin işgalinin olasılığını artırmak için uzaktan “ağırlıklar” üzerinde oynama yaparak bu olasılığı önemli ölçüde artırdıkları belirtildi.
DONANIM GÜVENLİĞİ RİSKLERİ
Araştırma, yapay zeka firmalarının eylemleri yerine, bu modellerin çalıştığı milyar dolarlık donanım endüstrisinin güvenliğine odaklanıyor. Donanımın içindeki çipler, bellek ve veri merkezi sunucuları, modelin davranışını etkileyebiliyor. Eclypsium’un CEO’su Yuriy Bulygin, “Eğer çalıştığımız altyapıya güvenmiyorsak, [AI] modeline de güvenemeyiz” dedi. Şirket, daha önce Intel gibi donanım devlerinde çalışmış güvenlik mühendisleri ile kadrolu.
NVIDIA ÜZERİNDEKİ HACK GÖSTERİMİ
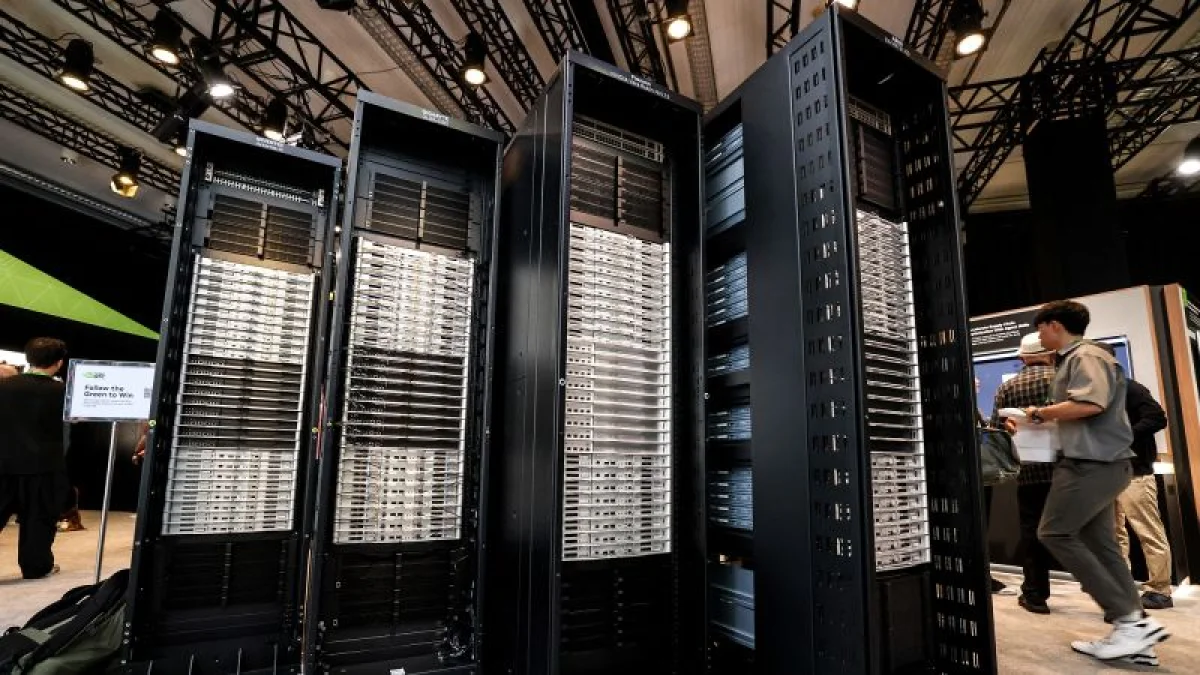
Eclypsium, saldırıyı teknoloji devi Nvidia tarafından üretilen bir bilgi işlem platformunda gerçekleştirdi. Ancak, bu saldırı senaryosunun yalnızca Nvidia’ya özgü olmadığını ve diğer donanımları da etkileyebileceğini vurguladılar. Çin, Rusya veya ABD gibi devlet aktörlerinin, araştırmada özetlenen yöntemlerle AI kullanıcılarına hedefli saldırılar düzenleyebileceği ifade edildi. Bu tür saldırılara karşı güvenlik önlemleri de mevcut.
GÜVENLİK ÖNLEMLERİ VE YENİ PLATFORM
Nvidia, donanım saldırılarına karşı koruma sağlamak ve yapay zeka ajanlarının kötüye gitmesini önlemek amacıyla yeni bir güvenlik platformu duyurdu. Bu platform, AI ajanları için daha fazla güvenlik izlemesi sunuyor. Eclypsium, güvenlik kontrollerinin etkinliğinin, yapılandırmalarına ve kullanım şekillerine bağlı olduğunu belirtti.
SALDIRI YÖNTEMİ VE KOŞULLARI
Eclypsium’un saldırısı belirli teknik bilgi ve koşullar gerektiriyor. Saldırganın, veri işleme birimine (DPU) veya sunucuları uzaktan yönetmek için kullanılan bir anakart yönetim kontrolörüne (BMC) erişim sağlaması gerekiyor. Bu tür güvenlik yapılandırmalarının devre dışı bırakılması gerekiyor. DPU’ya erişim sağlandığında, bir saldırgan makinenin belleğindeki kodu ve verileri okuyup değiştirebiliyor.
AI MODELLERİNİN GÜVENİLİRLİĞİ
Araştırmalar, yapay zeka modellerinin güvenilirliği konusunda endişeleri artırıyor. Bu bahar, yanlış bir yapay zeka destekli ABD istihbarat raporu, nükleer bileşenler taşıdığı iddia edilen bir Çin gemisinin ABD donanması tarafından durdurulmasına neden olabilirdi. Başkan Donald Trump, yapay zekayı geçen ay Beyaz Saray’da Çin lideri Xi Jinping ile görüştü ancak toplantıdan somut bir sonuç çıkmadı.
GÜVENLİK AÇISINDAN DİKKAT ÇEKEN BULGULAR
Eclypsium’un bulguları, AI modellerinin bütünlüğü için bir başka riski ortaya koyuyor. Şirket, bulgularını Ulusal Güvenlik Ajansı ve Siber Güvenlik ve Altyapı Güvenliği Ajansı’na iletti. CNN’in talebi üzerine, iki bağımsız donanım güvenliği uzmanı, Eclypsium’un bulgularını inceledi ve bu bulguların güvenilir ve dikkate alınması gereken sonuçlar olduğunu belirtti.